การป้องกันการทุจริต
หัวข้อทั้งหมดในหน้านี้
Omise มุ่งมั่นปกป้องพาร์ทเนอร์ทุกรายจากการทุจริต ด้วยแนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยที่ตรวจจับ วิเคราะห์ และป้องกันธุรกรรมที่น่าสงสัย บัตรทุกใบที่ประมวลผลผ่านระบบของ Omise จะผ่านมาตรการความปลอดภัยหลายชั้นที่ทำงานร่วมกัน ได้แก่ Pre-authorization (ดู การตรวจสอบและควบคุมการทุจริต) Tokenization IP Geolocation และ การวิเคราะห์พฤติกรรม
IP Geolocation
เทคโนโลยี IP Geolocation ของ Omise ระบุตำแหน่งทางภูมิศาสตร์ของอุปกรณ์ที่ใช้ทำการสั่งซื้อออนไลน์ โดยพยายามระบุตำแหน่งจริงตั้งแต่ระดับประเทศไปจนถึงระดับเมือง และนำข้อมูลตำแหน่งนั้นไปเปรียบเทียบกับข้อมูลของบัตรเองเพื่อประเมินความเสี่ยงด้านการทุจริต
การบล็อกจาก IP Reputation และ IP แบบไดนามิก
นี่คือกลไกที่แตกต่างจากการให้คะแนนความเสี่ยงด้วยIP Geolocationที่กล่าวถึงไปแล้ว การทำ charge อาจล้มเหลวเป็นครั้งคราวด้วยข้อผิดพลาด 403 Forbidden หากคำขอนั้นมาจาก IP แอดเดรสที่ถูกตั้งค่าสถานะโดยกฎด้านความปลอดภัยที่อิงตามชื่อเสียง (Reputation) กฎลักษณะนี้มักอาศัยข้อมูล threat intelligence ที่ดูแลโดยผู้ให้บริการภายนอก มากกว่าจะเป็นรายชื่อที่ Omise เป็นผู้จัดทำเอง ดังนั้น IP อาจถูกตั้งค่าสถานะและบล็อกได้โดยที่ Omise ไม่ได้ดำเนินการใด ๆ เป็นการเฉพาะกับร้านค้ารายนั้น
เหตุการณ์นี้สามารถเกิดขึ้นได้แม้กับร้านค้าที่ถูกต้องตามกฎหมายซึ่งใช้ผู้ให้บริการคลาวด์ที่มีชื่อเสียง เนื่องจากผู้ไม่หวังดีก็ใช้โครงสร้างพื้นฐานคลาวด์ในการโจมตีเช่นกัน หากเซิร์ฟเวอร์ของร้านค้าได้รับการกำหนดIP แบบไดนามิก IP เฉพาะที่ได้รับในแต่ละครั้งอาจเคยถูกใช้งานโดยผู้ไม่หวังดีมาก่อน และยังไม่ถูกลบออกจากรายชื่อ Reputation แม้ว่าร้านค้าเองจะไม่ได้ทำอะไรผิดก็ตาม
เคล็ดลับ: หากเซิร์ฟเวอร์ของคุณใช้ IP แบบไดนามิก และคุณพบข้อผิดพลาด 403 Forbidden เป็นระยะ ๆ เมื่อสร้าง charge ให้ขอให้ผู้ให้บริการคลาวด์ของคุณกำหนด IP แบบคงที่ (Static IP) ให้กับเซิร์ฟเวอร์แทน ชื่อเสียงของ IP เฉพาะจะถูกกำหนดโดยทราฟฟิกของคุณเองเท่านั้น ไม่ได้ใช้ร่วมกับผู้ใช้งานรายอื่นที่เคยใช้ IP นั้นมาก่อน
ข้อมูล threat intelligence ที่อยู่เบื้องหลังกฎเหล่านี้มักดูแลโดยบุคคลภายนอก ตัวอย่างเช่น ผู้ให้บริการคลาวด์และ CDN จะเผยแพร่ managed rule group ที่ตั้งค่าสถานะ IP ที่เกี่ยวข้องกับกิจกรรมที่เป็นอันตราย ซึ่งไม่ได้ถูกดูแลโดย Omise โดยตรง IP อาจถูกลบออกจากรายชื่อเหล่านี้ได้เมื่อเวลาผ่านไป หากผู้ดูแลข้อมูลนั้นพิจารณาว่า IP ดังกล่าวไม่มีความเกี่ยวข้องกับกิจกรรมที่เป็นอันตรายอีกต่อไป คุณสามารถตรวจสอบได้ว่า IP แอดเดรสใดมีประวัติการรายงานสาธารณะหรือไม่ โดยใช้เครื่องมือของบุคคลภายนอก เช่น AbuseIPDB
กลไกนี้แตกต่างจากการจำกัดอัตรา (Rate Limiting) ร้านค้าอาจพบการบล็อกลักษณะนี้ได้ไม่ว่าปริมาณธุรกรรมจะมากหรือน้อยเพียงใด แม้จะมีจำนวน charge ต่อวันเพียงเล็กน้อยก็ตาม
การวิเคราะห์พฤติกรรม
Omise เพิ่มการป้องกันอีกชั้นหนึ่งด้วยการระบุธุรกรรมที่เป็นการทุจริตแบบเรียลไทม์ Omise นำโมเดล machine learning แบบเรียลไทม์มาใช้ โดยอาศัยการวิเคราะห์พฤติกรรมเพื่อตรวจสอบธุรกรรม ตรวจจับกิจกรรมที่ผิดปกติ และระบุรูปแบบการทุจริตที่ซ่อนอยู่ได้ล่วงหน้า เพื่อหยุด charge ที่เป็นการทุจริตก่อนที่จะเกิดขึ้นจริง
Tokenization
Tokenization คือกระบวนการจัดเก็บและแลกเปลี่ยนข้อมูลบัตรเครดิตที่มีความอ่อนไหวระหว่างสองฝ่ายอย่างปลอดภัย ในรูปแบบของค่าที่สร้างขึ้นแบบสุ่มสำหรับการใช้งานเพียงครั้งเดียว บัตรทุกใบที่ประมวลผลกับ Omise จะผ่านกระบวนการ Tokenization
วิธีการทำงานมีดังนี้
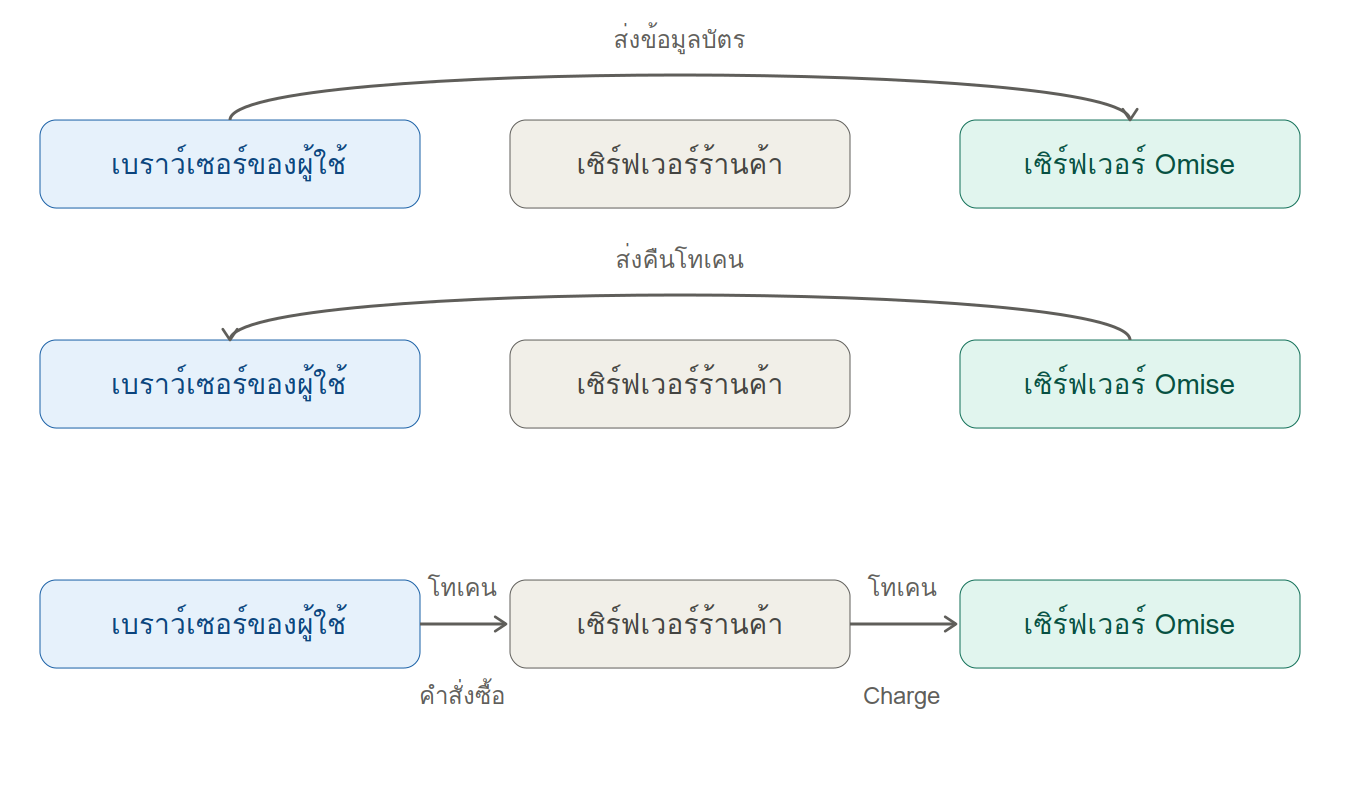
- User Browser ส่งข้อมูลบัตรไปยัง Omise Server โดยตรง ขั้นตอนนี้ข้าม Merchant Server ไปทั้งหมด เซิร์ฟเวอร์ของร้านค้าเองจะไม่ได้รับหรือแตะต้องข้อมูลบัตรดิบเลย
- Omise Server ตอบกลับ User Browser โดยตรงด้วย Token โดยไม่ผ่าน Merchant Server เช่นกัน
- User Browser ส่งต่อ Token พร้อมกับรายละเอียดคำสั่งซื้อไปยัง Merchant Server จากนั้น Merchant Server จะส่งต่อ Token เดียวกันนี้พร้อมกับคำขอ charge ไปยัง Omise Server
เนื่องจากสิ่งที่ไปถึงเซิร์ฟเวอร์ของร้านค้าคือ Token ไม่ใช่หมายเลขบัตรจริง ร้านค้าจึงไม่ต้องจัดเก็บหรือป้องกันข้อมูลบัตรที่มีความอ่อนไหวด้วยตนเอง
ประโยชน์ของ Tokenization สำหรับร้านค้า
ไม่ว่าจะเป็นการชำระเงินครั้งเดียวหรือการประมวลผลการชำระเงินแบบประจำ Tokenization ช่วยลดภาระความรับผิดชอบของธุรกิจคุณ โดยคุณไม่ต้องกังวลเรื่องการรักษาความปลอดภัยของข้อมูลที่มีความอ่อนไหว ในขณะที่ยังคงเก็บรักษาข้อมูลบัตรที่จำเป็นไว้ได้โดยไม่กระทบต่อความปลอดภัย
ประโยชน์ของ Tokenization สำหรับผู้ถือบัตร
เนื่องจากข้อมูลบัตรจะไม่ถูกเปิดเผยเลย ผู้ถือบัตรจึงมั่นใจได้ว่าแม้อุปกรณ์มือถือจะสูญหายหรือถูกขโมย หรือเกิดการรั่วไหลของข้อมูล จะมีเพียง Token เท่านั้นที่ได้รับผลกระทบ เว้นแต่ผู้ถือบัตรจะให้ความยินยอม Token เหล่านี้จะถูกสร้างขึ้นสำหรับการใช้งานเพียงครั้งเดียว และใช้ได้กับร้านค้าเพียงรายเดียวเท่านั้น
3-D Secure
3-D Secure (3DS) เพิ่มระดับการป้องกันอีกชั้นหนึ่งให้กับทั้งร้านค้าและผู้ถือบัตร เมื่อเปิดใช้งานบริการนี้ โอกาสเกิดการทุจริตจะลดลงอย่างมาก เนื่องจากแต่ละธุรกรรมต้องผ่านการยืนยันตัวตนปัจจัยที่สอง (OTP หรือ SMS Token) ที่ธนาคารผู้ออกบัตรเป็นผู้จัดเตรียมให้
ข้อกำหนด: 3-D Secure เป็นสิ่งจำเป็นสำหรับธุรกิจบางประเภท ทีมนักวิเคราะห์การทุจริตของ Omise จะเป็นผู้พิจารณาว่าจำเป็นต้องเปิดใช้งานบริการนี้กับบัญชีของคุณหรือไม่ โดยพิจารณาจากระดับความเสี่ยงของธุรกิจคุณ
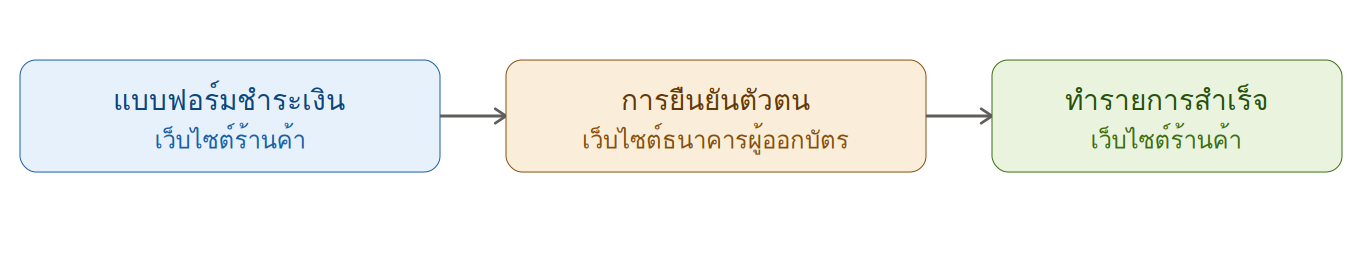
จากมุมมองของผู้ถือบัตร การซื้อสินค้าด้วย 3-D Secure จะมีลักษณะดังนี้
- Checkout Form (Merchant Site) — ผู้ถือบัตรกรอกและส่งแบบฟอร์มการชำระเงินบนเว็บไซต์ของร้านค้าเอง
- Authentication (Card Issuer Site) — ผู้ถือบัตรถูกเปลี่ยนเส้นทางออกจากเว็บไซต์ของร้านค้าไปยังหน้าที่ธนาคารผู้ออกบัตรเป็นผู้ดูแล ซึ่งผู้ถือบัตรจะกรอก OTP หรือ SMS Token เพื่อยืนยันตัวตน
- Transaction Complete (Merchant Site) — เมื่อยืนยันตัวตนสำเร็จ ผู้ถือบัตรจะถูกเปลี่ยนเส้นทางกลับไปยังเว็บไซต์ของร้านค้า ซึ่งจะแสดงผลว่าทำรายการสำเร็จ
ประเภทธุรกิจที่ได้ประโยชน์จาก 3-D Secure
- ตั๋วเครื่องบิน
- การเติมเงินมือถือ
- เงินในเกม เงินดิจิทัล บัตรเติมเงิน
- สินค้าดิจิทัล เช่น เพลง ภาพยนตร์ และซอฟต์แวร์
- เนื้อหาออนไลน์ใด ๆ ที่มักเกิดการทุจริตและ Chargeback บ่อยครั้ง
กรณีที่ควรพิจารณาเปิดใช้งาน 3-D Secure
- ธุรกิจของคุณสูญเสียจากการ Chargeback จำนวนมาก และไม่สามารถแสดงหลักฐานการจัดส่งได้
- คุณเคยพบกรณีการทุจริตมาแล้วหลายครั้ง
- ธุรกิจของคุณไม่จำเป็นต้องใช้การชำระเงินแบบประจำ และต้องการการป้องกันการทุจริตที่มากขึ้น
ข้อเสียเพียงอย่างเดียวของการเปิดใช้งาน 3-D Secure คือผู้ถือบัตรจะถูกเปลี่ยนเส้นทางไปยังหน้าธนาคารทุกครั้งที่ทำการซื้อ ด้วยเหตุนี้ ร้านค้าจึงไม่สามารถประมวลผลการชำระเงินแบบอัตโนมัติ/ประจำได้อย่างเต็มรูปแบบ อย่างไรก็ตาม สามารถใช้ Customers API เพื่อให้ผู้ถือบัตรไม่ต้องกรอกข้อมูลบัตรซ้ำทุกครั้งได้ โดยผู้ถือบัตรเพียงแค่ต้องยืนยันตัวตนผ่าน 3-D Secure ทุกครั้งที่มีการชำระเงิน
ขั้นตอนการทำงานเชิงเทคนิคของ 3-D Secure
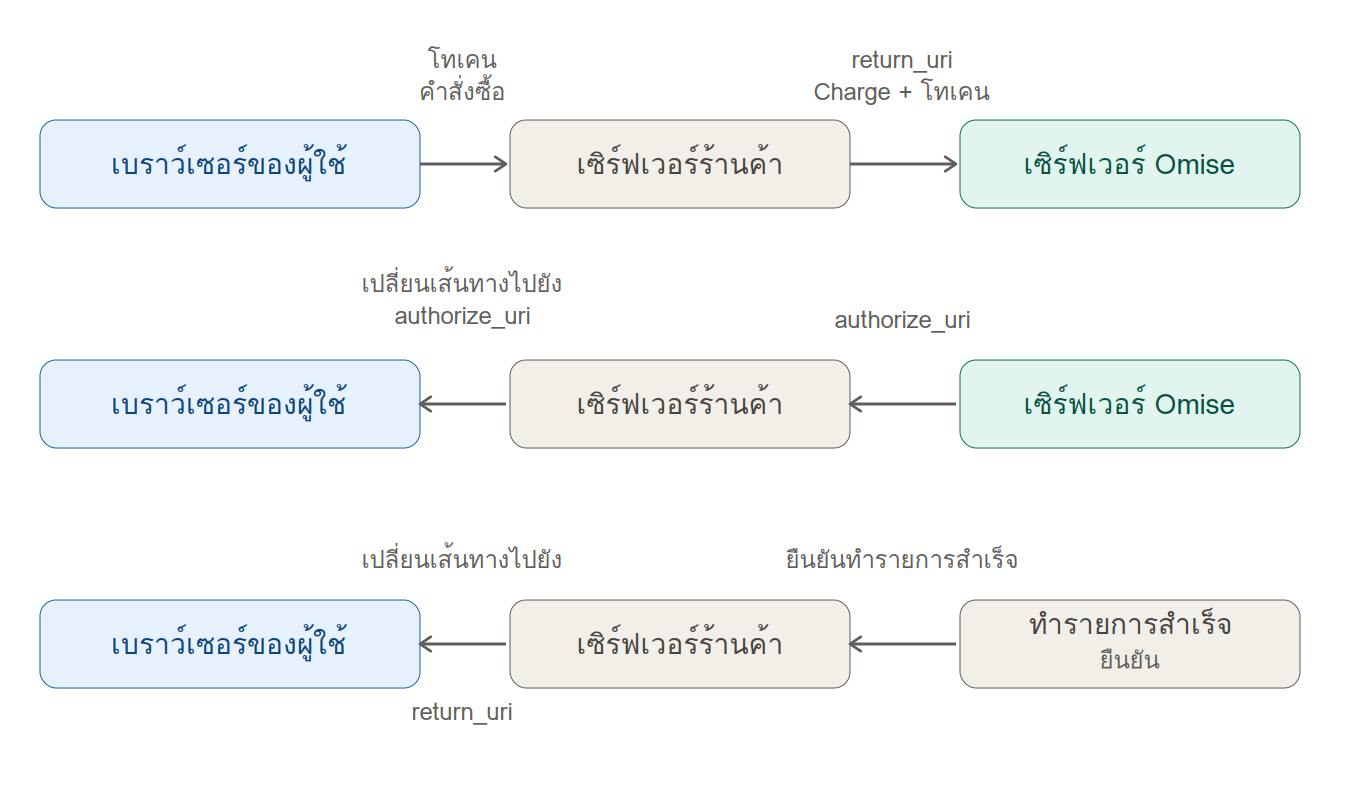
- User Browser ส่งข้อมูล Token และ Order ไปยัง Merchant Server
- Merchant Server ส่ง Charge และ Token พร้อมกับ
return_uriไปยัง Omise Server โดยreturn_uriคือ URL ที่ Omise ควรส่งผู้ถือบัตรกลับไปเมื่อการยืนยันตัวตนเสร็จสิ้น - Omise Server ตอบกลับ Merchant Server ด้วย
authorize_uriซึ่งเป็น URL ที่ผู้ถือบัตรต้องไปเพื่อยืนยันตัวตน - Merchant Server เปลี่ยนเส้นทาง User Browser ไปยัง
authorize_uriนั้น ซึ่งจะพาผู้ถือบัตรไปยังหน้ายืนยันตัวตนของธนาคารผู้ออกบัตร - เมื่อการยืนยันตัวตนสำเร็จ เบราว์เซอร์จะถูกเปลี่ยนเส้นทางกลับไปยัง
return_uriเดิม ซึ่งจะพาผู้ถือบัตรกลับไปยังเว็บไซต์ของร้านค้าเอง - Merchant Server ยืนยันการทำรายการ และผู้ถือบัตรจะเห็นหน้ายืนยัน
Transaction Complete
ดูข้อมูลเพิ่มเติมเกี่ยวกับวิธีการติดตั้ง 3-D Secure
คุณสามารถตรวจสอบ charge ที่ถูกบล็อกโดยระบบป้องกันการทุจริตของ Omise ได้ง่าย ๆ บนแดชบอร์ด โดยสถานะจะแสดงเป็น failed_fraud_check
Friendly Fraud
Friendly Fraud หรือที่เรียกว่าการทุจริต Chargeback เกิดขึ้นเมื่อผู้ถือบัตรใช้ประโยชน์จากกระบวนการ Chargeback เพื่อขอรับเงินคืน โดยทั่วไปลูกค้าจะทำการซื้อสินค้าออนไลน์ และเมื่อได้รับสินค้าหรือบริการแล้ว กลับจงใจยื่นขอ Chargeback จากธนาคารผู้ออกบัตร แทนที่จะติดต่อร้านค้าเพื่อขอเงินคืนตามปกติ
สาเหตุที่เกิด Friendly Fraud
- ต้องการได้สิ่งของโดยไม่ต้องเสียเงิน
- ผู้ถือบัตรรู้สึกเสียใจภายหลังจากการซื้อ (Buyer's Remorse)
- สมาชิกคนอื่นในครอบครัวเป็นผู้ทำการซื้อ และผู้ถือบัตรไม่ต้องการยอมรับ charge นั้นตั้งแต่แรก
- ผู้ถือบัตรจำการซื้อนั้นไม่ได้ หรือลืมไปแล้ว
- ผู้ถือบัตรไม่มีคุณสมบัติสำหรับการขอคืนเงินตามปกติ (เช่น อาจเกินระยะเวลาที่กำหนดสำหรับการขอคืนเงิน)
แม้จะมีเครื่องมือหลายอย่างทำงานร่วมกันเพื่อพิจารณาความถูกต้องของธุรกรรมและช่วยลดความสูญเสียจากการทุจริต แต่เทคโนโลยีก็ไม่ใช่คำตอบทั้งหมด บุคลากรมีบทบาทสำคัญอย่างมากในการป้องกันการทุจริต ทีมป้องกันการทุจริตของ Omise ได้รับการฝึกอบรมอย่างเข้มข้นเพื่อสังเกตสัญญาณเริ่มต้นของการโจมตี นอกจากนี้ยังขอความร่วมมือจากร้านค้าให้แจ้ง Omise หากพบ charge ที่คาดว่าอาจเป็นการทุจริต เพื่อให้ Omise สามารถนำข้อมูลนั้นไปใช้ปรับปรุงระบบต่อไปได้
คำถามที่พบบ่อย
ทำไม charge ของฉันถึงล้มเหลวด้วยข้อผิดพลาด 403 Forbidden ทั้งที่ไม่ได้เปลี่ยนแปลงอะไรเลย กรณีนี้อาจเกิดขึ้นได้หาก IP แอดเดรสของเซิร์ฟเวอร์คุณถูกตั้งค่าสถานะโดยกฎด้านความปลอดภัยที่อิงตามชื่อเสียง (Reputation) ซึ่งโดยทั่วไปอาศัยข้อมูล threat intelligence ที่ดูแลโดยบุคคลภายนอก มากกว่าจะเป็นรายชื่อที่ Omise เป็นผู้จัดทำเอง และมักเกิดกับ IP แบบไดนามิก (หมุนเวียน) ของเซิร์ฟเวอร์คลาวด์มากที่สุด ดูรายละเอียดเพิ่มเติมได้ที่ การบล็อกจาก IP Reputation และ IP แบบไดนามิก การเปลี่ยนไปใช้ IP แบบคงที่มักเป็นวิธีแก้ไขที่น่าเชื่อถือที่สุด
3-D Secure จำเป็นสำหรับร้านค้าทุกรายหรือไม่ ไม่จำเป็น จำเป็นเฉพาะธุรกิจบางประเภทเท่านั้น ทีมนักวิเคราะห์การทุจริตของ Omise จะเป็นผู้พิจารณาว่าจำเป็นสำหรับบัญชีของคุณหรือไม่ โดยพิจารณาจากระดับความเสี่ยงของธุรกิจคุณ
สามารถประมวลผลการชำระเงินแบบประจำได้หรือไม่หากเปิดใช้งาน 3-D Secure ไม่สามารถทำได้แบบอัตโนมัติเต็มรูปแบบ ผู้ถือบัตรจะถูกเปลี่ยนเส้นทางเพื่อยืนยันตัวตนทุกครั้งที่ทำการซื้อ อย่างไรก็ตาม Customers API ช่วยให้คุณบันทึกข้อมูลบัตรได้ ทำให้ผู้ถือบัตรไม่ต้องกรอกข้อมูลซ้ำทุกครั้ง แต่ยังคงต้องยืนยันตัวตนผ่าน 3-D Secure ในทุกการชำระเงิน
หาก charge แสดงว่าถูกบล็อกโดยระบบป้องกันการทุจริต หมายความว่าอย่างไร
หมายความว่า charge นั้นถูกบล็อกก่อนที่จะทำรายการสำเร็จ โดยสถานะจะแสดงเป็น failed_fraud_check บนแดชบอร์ด
Friendly Fraud ต่างจากการทุจริตประเภทอื่นอย่างไร Friendly Fraud คือกรณีที่ผู้ถือบัตรที่ยืนยัน charge ไว้จริงกลับยื่นข้อพิพาทในภายหลังเพื่อขอเงินคืนโดยไม่คืนสินค้า ในขณะที่การทุจริตทั่วไปคือกรณีที่ผู้ถือบัตรไม่ได้ยืนยัน charge นั้นเลยตั้งแต่แรก
Token สามารถนำกลับมาใช้ซ้ำได้หรือไม่ Token เองถูกสร้างขึ้นสำหรับการใช้งานเพียงครั้งเดียว หากได้รับความยินยอมจากผู้ถือบัตร บัตรนั้นสามารถถูกบันทึกไว้ในข้อมูลลูกค้าเพื่อใช้ทำ charge ในอนาคตได้แทน ซึ่งเป็นการนำบัตรที่บันทึกไว้กลับมาใช้ ไม่ใช่การนำ Token เดิมกลับมาใช้ซ้ำ
