不正取引対策
このページで扱うトピック
Omiseは、不正利用を検知・分析・防止するセキュリティのベストプラクティスにより、すべてのパートナーを不正利用から守ることに力を注いでいます。Omiseのシステムで処理されるすべてのカードは、事前オーソリ(不正利用の監視と制御を参照)、トークン化、IPジオロケーション、行動分析など、連携して機能する複数のセキュリティ対策を通過します。
IPジオロケーション
OmiseのIPジオロケーション技術は、オンライン注文が行われたデバイスの地理的な位置を特定します。国レベルから市区町村レベルまで実際の位置情報を割り出そうと試み、その位置情報をカード自体のデータと照合して不正利用のリスクを評価します。
IPレピュテーションによるブロックと動的IP
これはIPジオロケーションで説明した不正利用スコアリングとは異なる仕組みです。リクエストの送信元IPアドレスがレピュテーションベースのセキュリティルールによってフラグを立てられた場合、chargeが403 Forbiddenエラーで失敗することがあります。こうしたルールは通常、Omise自身が管理するリストではなく、第三者が提供する脅威インテリジェンスデータに基づいています。そのため、Omise側で特定の加盟店に対して何らかの措置を取ったわけではなくても、IPがフラグを立てられブロックされることがあります。
これは、有名なクラウドプロバイダーを利用している正当な加盟店にも起こり得ます。攻撃者もクラウドインフラを悪用して攻撃を仕掛けるためです。加盟店のサーバーに動的IPアドレスが割り当てられている場合、そのサーバーに割り当てられる特定のIPが、以前に不正な行為者によって使用され、まだレピュテーションリストから除外されていないものである可能性があります。この場合、加盟店側には何の落ち度もありません。
ヒント: サーバーが動的IPを使用しており、charge作成時に断続的に403 Forbiddenエラーが発生する場合は、クラウドプロバイダーに固定(静的)IPアドレスの割り当てを依頼してください。専用IPのレピュテーションは自社のトラフィックによって決まるため、以前にそのIPを使用していた他社の影響を受けません。
こうしたルールの背後にある脅威インテリジェンスデータは、通常、第三者によって維持されています。例えば、クラウドやCDNのプロバイダーは、既知の不正行為に関連するIPにフラグを立てるマネージドルールグループを公開しています。Omiseが直接管理しているものではありません。データの提供元がそのIPを不正行為に関連しないと判断すれば、時間の経過とともにリストから除外されることもあります。特定のIPアドレスに公開されている報告履歴があるかどうかは、AbuseIPDBなどのサードパーティツールで確認できます。
これはレート制限とは異なる仕組みです。取引量に関わらず、1日あたりのcharge件数がごくわずかな加盟店でも、この種のブロックに遭遇する可能性があります。
行動分析
Omiseは、不正利用取引をリアルタイムで特定することにより、さらなる保護層を追加しています。Omiseは、行動分析を用いたリアルタイムの機械学習モデルを導入し、取引を監視して異常な活動を検知し、隠れた不正パターンを事前に特定することで、不正なchargeが発生する前に阻止します。
トークン化
トークン化とは、機密性の高いクレジットカードデータを、一回限りの使用のためにランダムに生成された値の形で、当事者間で安全に保存・交換する仕組みです。Omiseで処理されるすべてのカードはトークン化を経ます。
仕組みは次のとおりです。
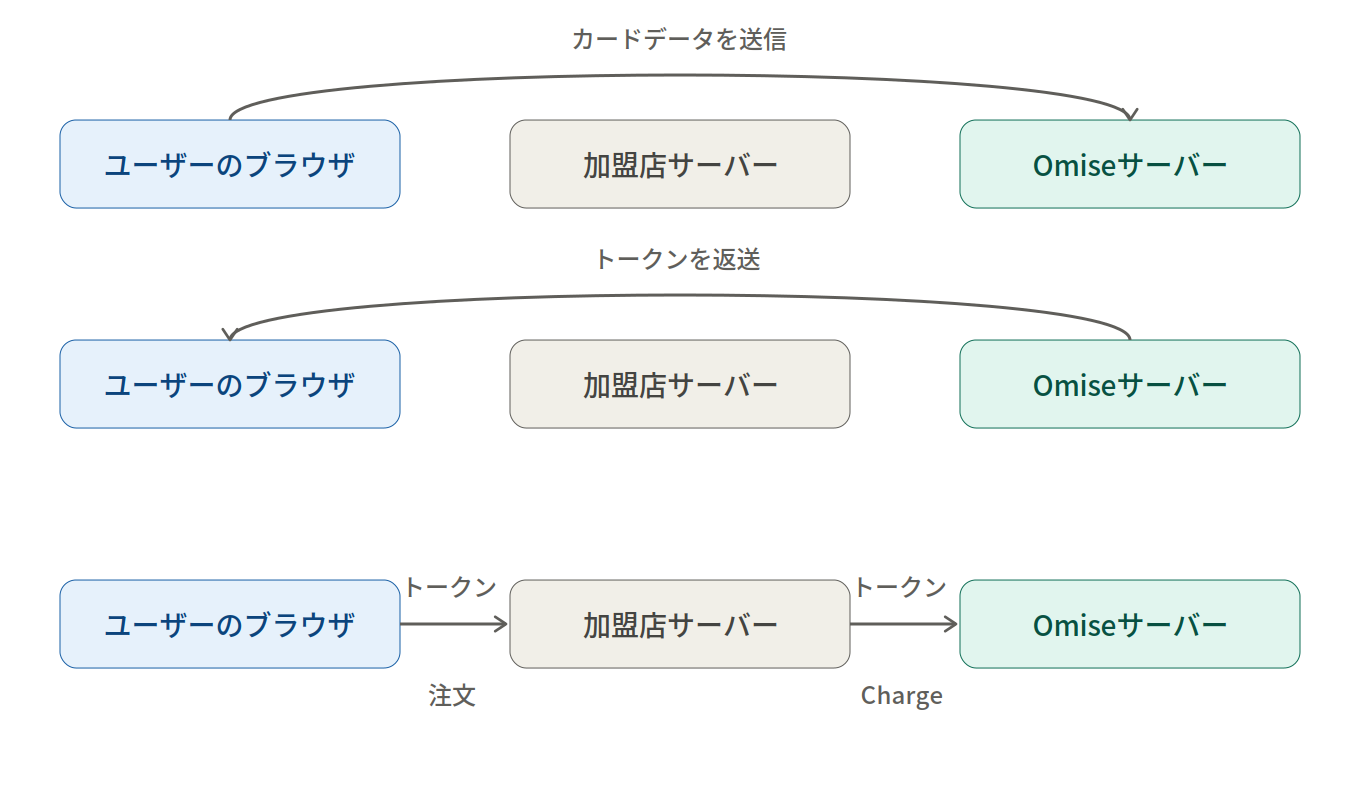
- User BrowserがカードデータをOmise Serverへ直接送信します。このステップではMerchant Serverを完全に経由しません。加盟店自身のサーバーは、生のカードデータを一切受け取ることも、扱うこともありません。
- Omise ServerはUser Browserへ直接Tokenを返します。この際もMerchant Serverを経由しません。
- User Browserは、Tokenと注文内容をあわせてMerchant Serverへ転送します。Merchant Serverは、その同じTokenとchargeリクエストをあわせてOmise Serverへ転送します。
生のカード番号ではなくトークンが加盟店のサーバーに届くため、加盟店は機密性の高いカードデータを直接保存・保護する必要がありません。
トークン化が加盟店にもたらすメリット
一回限りのチェックアウトであっても、定期的な支払いの処理であっても、トークン化により、機密データの保護を心配することなく、必要なカード情報をセキュリティを損なうことなく保持できるため、ビジネスの責任負担が軽減されます。
トークン化がカード保有者にもたらすメリット
カード情報そのものが開示されることはないため、モバイル端末を紛失・盗難された場合や情報漏えいが発生した場合でも、影響を受けるのはトークンのみであるとカード保有者は安心できます。カード保有者の同意がない限り、これらのトークンは一回限りの使用のために生成され、特定の加盟店1社に対してのみ有効です。
3-D Secure
3-D Secure(3DS)は、加盟店とカード保有者にさらなる保護レベルを追加します。このサービスを有効にすると、各取引がカード発行銀行から提供される第二の認証要素(OTPまたはSMSトークン)によって認証されるため、不正利用の可能性が大幅に低減します。
必須事項: 3-D Secureは、特定の業種では必須となります。アカウントでのサービス有効化が必要かどうかは、貴社ビジネスのリスクプロファイルに基づき、Omiseの不正対策アナリストが判断します。
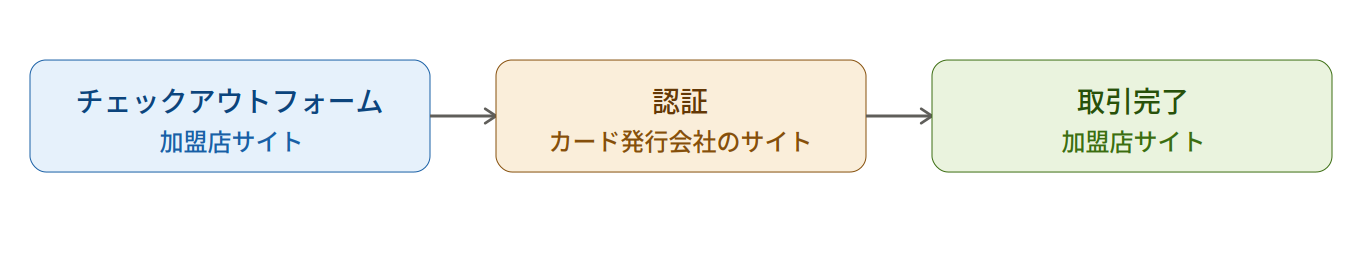
カード保有者から見ると、3-D Secureでの購入は次のように進みます。
- Checkout Form (Merchant Site) — カード保有者が加盟店自身のウェブサイト上でチェックアウトフォームに入力し、送信します。
- Authentication (Card Issuer Site) — カード保有者は加盟店のサイトから、カード発行銀行がホストする認証ページへリダイレクトされ、そこでOTPまたはSMSトークンを入力して認証を行います。
- Transaction Complete (Merchant Site) — 認証が成功すると、カード保有者は加盟店のサイトへリダイレクトされ、取引完了が確認されます。
3-D Secureが有効なビジネスの種類
- 航空券
- モバイルトップアップ
- ゲームマネー、デジタルマネー、プリペイドカード
- 音楽、映画、ソフトウェアなどのデジタル商品
- 不正利用やチャージバックが頻発するその他のオンラインコンテンツ全般
3-D Secureの導入を検討すべきケース
- チャージバックによる損失が多く、配送証明を提示できない場合
- 不正利用の事例を多数経験している場合
- 定期支払いを必要とせず、不正利用に対してより高い保護を求めている場合
3-D Secureを有効にすることの唯一のデメリットは、購入のたびにカード保有者が銀行のページへリダイレクトされる点です。そのため、加盟店は完全自動の定期支払いを処理できなくなります。ただし、Customers APIを利用すれば、カード保有者は毎回カード情報を再入力する必要がなくなります。支払いのたびに3-D Secureで認証するだけで済みます。
3-D Secureの技術的な処理フロー
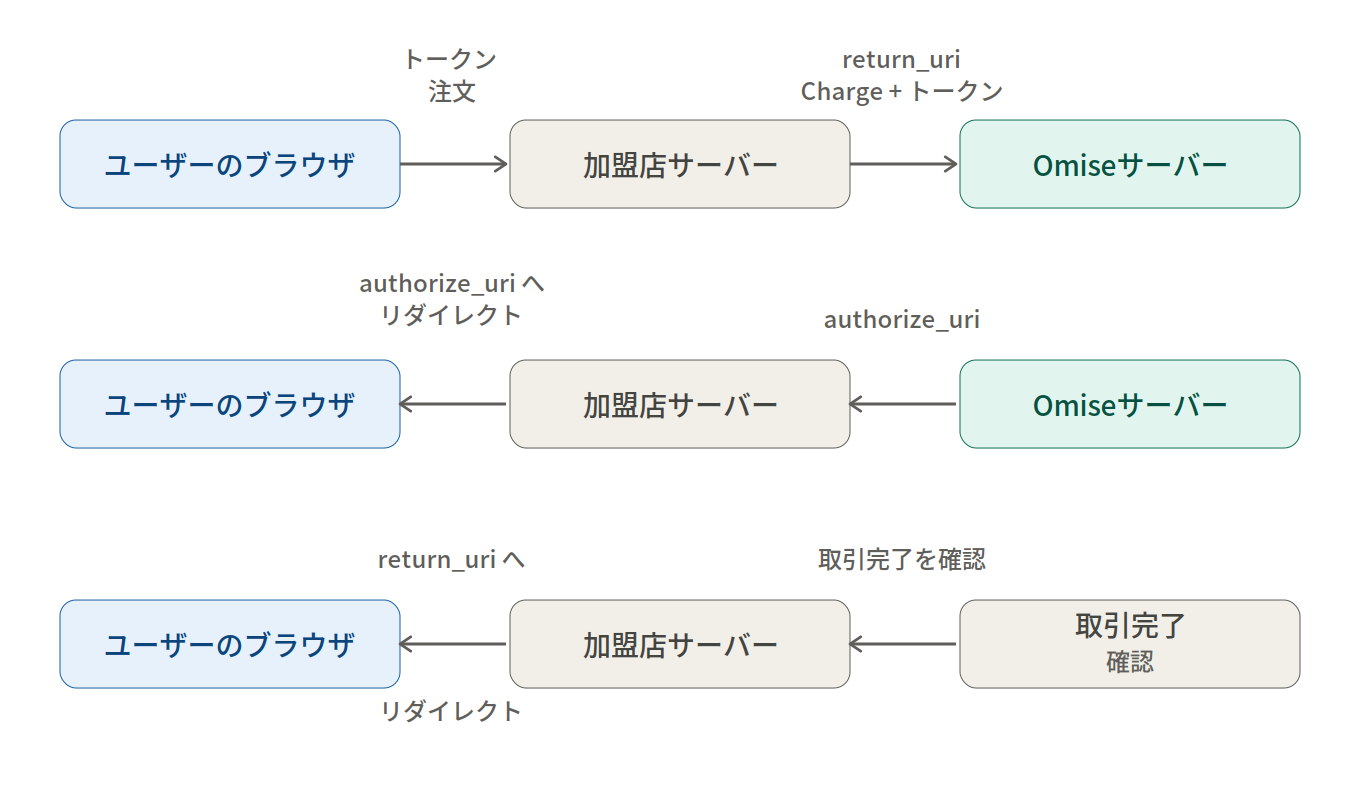
- User BrowserがTokenとOrderの情報をMerchant Serverへ送信します。
- Merchant ServerがChargeとTokenを
return_uriとともにOmise Serverへ送信します。return_uriは、認証完了後にOmiseがカード保有者を戻すべきURLです。 - Omise Serverは
authorize_uriをMerchant Serverへ返します。authorize_uriは、カード保有者が認証を行う必要のあるURLです。 - Merchant Serverは、User Browserをその
authorize_uriへリダイレクトします。これにより、カード保有者はカード発行銀行の認証ページに到達します。 - 認証が成功すると、ブラウザは元の
return_uriへリダイレクトされ、カード保有者は加盟店自身のサイトへ戻ります。 - Merchant Serverが取引を確認し、カード保有者には「Transaction Complete」の確認画面が表示されます。
3-D Secureの実装方法について詳しくはこちらをご覧ください。
Omiseの不正防止システムによってブロックされたchargeは、ダッシュボード上で簡単に確認できます。ステータスはfailed_fraud_checkと表示されます。
フレンドリーフロード
フレンドリーフロード(チャージバック詐欺とも呼ばれます)は、カード保有者がチャージバックの仕組みを悪用して返金を得ようとする行為です。多くの場合、顧客はオンラインで購入を行い、商品やサービスが提供された後、加盟店に返金を求める代わりに、あえてカード発行銀行にチャージバックを申請します。
フレンドリーフロードが発生する理由
- 何かを無料で手に入れたいという意図
- カード保有者が購入後の後悔(バイヤーズリモース)を感じている
- 家族の別の人物が購入を行い、カード保有者自身はそもそもそのchargeを認めるつもりがなかった
- カード保有者がその購入に見覚えがない、または忘れている
- カード保有者が通常の返金条件を満たしていない(例: 返金期限を過ぎている場合など)
複数のツールが連携して取引の正当性を判断し、不正利用による損失を最小限に抑えていますが、テクノロジーがすべてではありません。不正利用の防止には、人の力による貢献も大きな役割を果たします。Omiseの不正対策チームは、攻撃の初期兆候を見抜けるよう十分な訓練を受けています。加盟店の皆様にも、不正利用の疑いがあるchargeがあれば報告いただくようお願いしており、その情報はOmiseのシステム改善に役立てられます。
よくある質問
何も変更していないのに、chargeが403 Forbiddenエラーで失敗したのはなぜですか? サーバーのIPアドレスがレピュテーションベースのセキュリティルールによってフラグを立てられた可能性があります。こうしたルールは通常、Omise自身が管理するリストではなく、第三者が提供する脅威インテリジェンスデータに基づいており、動的(ローテーションする)クラウドサーバーのIPで特に発生しやすい傾向があります。詳しくはIPレピュテーションによるブロックと動的IPをご覧ください。固定IPへの切り替えが、通常もっとも確実な解決策です。
3-D Secureはすべての加盟店に必須ですか? いいえ。特定の業種にのみ必須です。アカウントでの有効化が必要かどうかは、貴社ビジネスのリスクプロファイルに基づき、Omiseの不正対策アナリストが判断します。
3-D Secureを有効にしていても、定期支払いを処理できますか? 完全に自動での処理はできません。購入のたびにカード保有者は認証のためリダイレクトされます。ただし、Customers APIを使用すればカード情報を保存できるため、カード保有者が毎回情報を再入力する必要はなくなります。ただし、支払いごとに3-D Secureでの認証は必要です。
不正防止システムによってchargeがブロックされたと表示された場合、どういう意味ですか?
そのchargeが完了前にブロックされたことを意味します。ダッシュボード上でステータスがfailed_fraud_checkと表示されます。
フレンドリーフロードと他の不正利用の違いは何ですか? フレンドリーフロードは、購入を承認した正当なカード保有者が、後になって商品を返品しないまま返金を得ようと異議申立てを行うケースです。一方、通常の不正利用は、カード保有者がそもそもそのchargeを一切承認していないケースです。
トークンは再利用できますか? トークン自体は一回限りの使用のために生成されます。カード保有者の同意があれば、そのカードを顧客レコードに保存し、以降のchargeに利用することができます。ただし、これは保存されたカードが再利用されるのであって、元のトークン自体が再利用されるわけではありません。
